Paslaugos
IT saugumas
Saugumu dažniausiai imama rūpintis tada, kai jau spaudžia: klientas atsiuntė klausimyną su terminu, draudikas ar auditorius klausia, įvyko incidentas. Tada padedame greitai ir tik ten, kur būtina. Jei laiko yra, pradedame nuo pigiausių žingsnių, kurie labiausiai sumažina riziką.
arba skambinkite +370 698 41918
Kaip dažniausiai įsilaužiama
Mažų ir vidutinių įmonių incidentai retai būna sudėtingi. Dažniausiai tai pavogtas slaptažodis be antro prisijungimo žingsnio, neatnaujintas serveris, atvira nuotolinė prieiga ar išėjusio darbuotojo paskyra. Išpirkos programos pirmiausia ieško kopijų ir jas ištrina. Įmonė, kurios kopija buvo tame pačiame tinkle, lieka be duomenų.
Kiek darote patys, kiek mes
| Paslauga | Ką gaunate | Kas įgyvendina |
|---|---|---|
| IT saugumo auditas | Spragų sąrašas, rizikų registras, santrauka vadovui ir rekomendacijos pagal svarbą | Jūs, jūsų tiekėjas arba mes |
| Saugumo priemonių įgyvendinimas | Sutvarkytos prieigos, prisijungimas, atnaujinimai, tinklas, kopijos ir dokumentai | Mes, kartu su jūsų IT žmogumi ar tiekėju |
| CISO paslauga | Informacijos saugumo vadovas be etato: nuo konsultacijų, kai reikia, iki viso saugumo valdymo | Sutariame su kiekviena įmone atskirai |
Kas dirba
Saugumo darbus veda Vytenis Driukas. Jis turi NKSC išduotus informacijos saugumo vadovo ir saugumo operacijų centro (SOC) analitiko sertifikatus, penkerius metus dirbo reguliuojamoje aplinkoje su budėjimais ir incidentų analize. Radinius susiejame su ISO 27001, CIS ir NIST kontrolėmis, kad būtų aišku, kodėl punktas svarbus ir kaip jį patikrins auditorius.
Pradėkite nuo savipatikros
IT saugumo patikra įmonei parodo, kur jūsų įmonė stipri ir kur spragos. Trumpiausia versija trunka 3 minutes, išvados rodomos iškart, atsakymai lieka jūsų naršyklėje.
Dažni klausimai
Ar garantuojate, kad mūsų neįsilauš?
Ne, to negali garantuoti niekas. Galime sumažinti tikimybę ir pasekmes: kad įsilaužimas būtų pastebėtas greitai, o duomenis būtų galima atkurti iš kopijos, kurios įsilaužėlis negalėjo ištrinti.
Ar darote įsiskverbimo testus ir sertifikuojate?
Ne. Įsiskverbimo testus atlieka specializuotos įmonės, sertifikatą išduoda akredituota sertifikavimo įstaiga. Mes paruošiame sistemas ir dokumentus, padedame suprasti ataskaitą ir sutvarkyti, kas rasta.
Nuo ko pradėti, jei saugumu niekas nesirūpino?
Nuo trijų dalykų: dviejų žingsnių prisijungimas visiems, išbandytos kopijos kitoje vietoje ir išėjusių darbuotojų prieigų uždarymas. Tai pigiausia ir labiausiai sumažina riziką.
Ar galime pradėti nuo audito ir toliau dirbti patys?
Taip. Po audito gaunate rekomendacijas pagal svarbą. Jas galite įgyvendinti patys, su savo tiekėju arba su mumis.
Pradėkime nuo pokalbio
30 minučių, nemokamai. Papasakojate, kas prižiūri IT dabar ir kas neramina. Po pokalbio pasakome, ar galime padėti, nuo ko pradėtume ir kiek tai kainuotų. Jei nuspręsite nepirkti, bent žinosite, ko trūksta.
arba skambinkite +370 698 41918
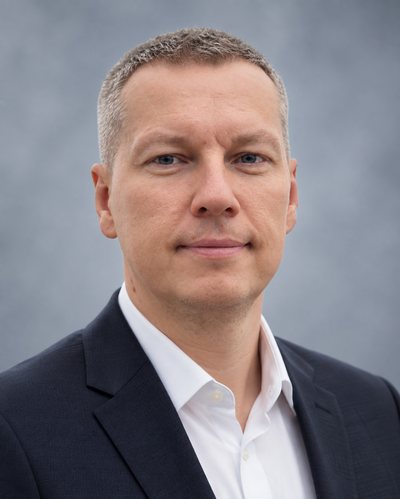
Vytenis Driukas
Su Vyteniu kalbate nuo pirmo pokalbio iki darbo pabaigos, o darbus atlieka JUSMES, UAB komanda. Vytenis turi 19 metų patirtį su įmonių serveriais, tinklais ir debesija, informacijos saugumo vadovo ir SOC analitiko sertifikatus.